Wenn es um die Sicherheit von WordPress-Websites geht, taucht früher oder später eine interessante Frage auf: Ist WordPress eigentlich unsicherer als andere Content-Management-Systeme wie Joomla, Drupal oder TYPO3? Meiner Meinung nach ist diese Frage durchaus berechtigt. Schließlich lesen wir regelmäßig von WordPress-Sicherheitslücken, Sicherheitsupdates und kompromittierten Websites. Jedoch ist die Frage viel komplexer als man zunächst meinen könnte. Sehen wir uns das Thema hier etwas genauer an.
Aber bedeutet das tatsächlich, dass WordPress als CMS unsicherer ist als andere Systeme?
Meine kurze Antwort darauf lautet: Nein: WordPress ist nicht unsicherer als andere Systeme, zumindest lässt sich das nicht pauschal behaupten. Meine längere Antwort ist wesentlich interessanter, denn bei der Sicherheit einer Website spielt nicht nur das verwendete CMS eine Rolle. Entscheidend ist vielmehr der Umgang mit der jeweiligen Website und das Zusammenspiel zwischen dem Kernsystem, seinen Erweiterungen (Plugins), der Konfiguration, Hosting, Server, Benutzerkonten, Updates, Wartung, Backups und weiteren technischen Komponenten.
Bei der Sicherheitsfrage verhält es sich genauso, wie bei der Frage, welches CMS beispielsweise über die beste Performance (Ladezeit, …) verfügt. Das beste CMS hilft nichts, wenn man das gewählte System nicht optimal aufsetzt. Die Qualität der Sicherheit ist stark abhängig vom persönlichen Umgang und Nutzung der zur Verfügung stehenden Ressourcen. Allein durch diesen Aspekt stellt sich die Frage nicht, welches CMS am sichersten ist. Wobei es durchaus Kriterien gibt, die einem bei der Entscheidungsfindung – welches CMS für einen selbst wohl am besten ist – helfen können.
WordPress ist nicht das einzige CMS, das Sicherheitsupdates benötigt
Zunächst einmal ist es wichtig, mit einem verbreiteten Missverständnis aufzuräumen. Sicherheitslücken gibt es in praktisch jeder komplexeren Software. Das betrifft nicht nur WordPress, sondern auch Joomla, Drupal, TYPO3 und viele andere Content-Management-Systeme. Diese werden allesamt laufend weiterentwickelt und müssen bei bekannt gewordenen Sicherheitsproblemen aktualisiert werden.
Wie CMS mit dem Thema Sicherheit umgehen
Solche Systeme verfügen über eigene Security-Teams und Prozesse zur Meldung, Bewertung und Behebung von Sicherheitsproblemen. Ohne diese Sicherheitsmaßnahmen könnten diese Systeme nicht lange bestehen. Dies ist demnach eine Grundvoraussetzung und Qualitätskriterium für ein CMS, wenn man sich die Frage stellt ob ein CMS sicher ist.
Bei Joomla beispielsweise werden im offiziellen Security Centre laufend behobene Sicherheitsprobleme veröffentlicht. Auch im Jahr 2026 finden sich dort unter anderem Meldungen zu Authentifizierungsumgehungen, XSS, fehlerhaften Zugriffskontrollen und problematischen Datei-Uploads.
Drupal veröffentlicht ebenfalls regelmäßig Sicherheitsmeldungen für den Core und für Erweiterungen. Im Jahr 2026 wurden beispielsweise auch hochkritische Sicherheitsprobleme im Drupal-Core veröffentlicht.
Und auch TYPO3 veröffentlicht regelmäßig Sicherheitsupdates. Allein am 14. Januar 2025 wurden beispielsweise mehrere Sicherheitsprobleme mit neuen TYPO3-Versionen behoben.
Das bedeutet für unsere Frage, dass keines dieser Systeme frei von Sicherheitslücken ist. Das ist allerdings auch nicht der für mich entscheidende Maßstab. Vielmehr ist mir wichtig, wie mit Sicherheitslücken umgegangen wird und wie schnell Sicherheitskorrekturen auf die tatsächlich betriebenen Websites gelangen. Und genau hier beginnt für mich das Thema Service und Wartung.
WordPress ist im Vergleich zu anderen CMS besonders weit verbreitet
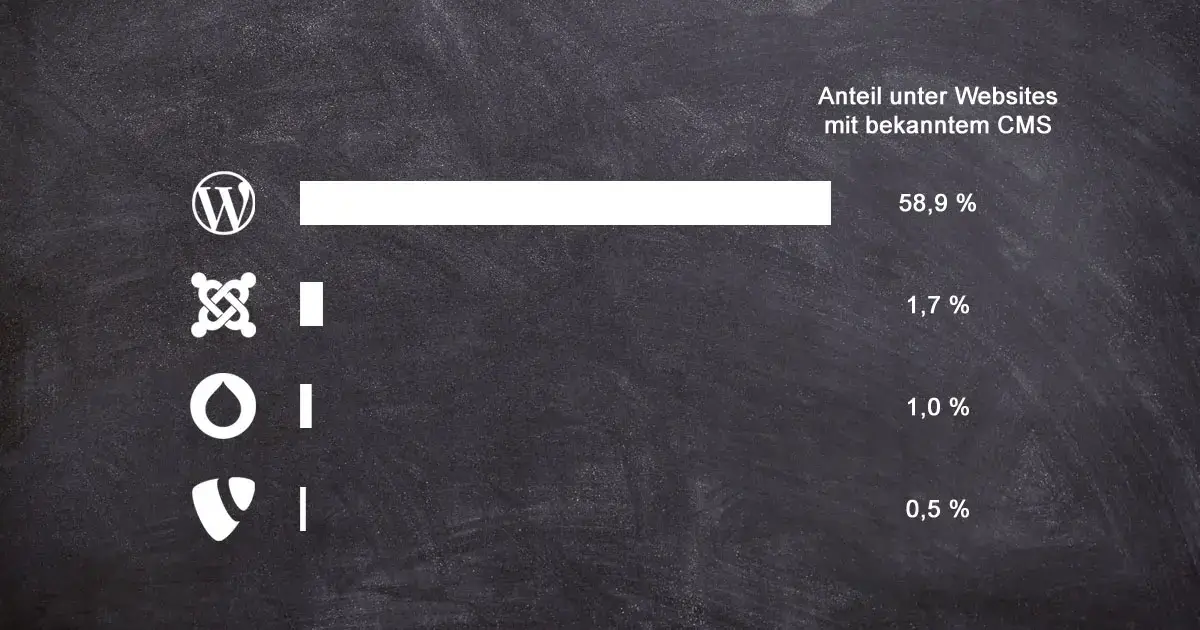
Ein wichtiger Unterschied zwischen WordPress und anderen CMS ist die enorme Verbreitung. Nach den aktuellen Zahlen von W3Techs vom August 2026 wird WordPress von rund 40,7 % aller Websites eingesetzt. Betrachtet man nur Websites, bei denen das verwendete CMS bekannt ist, kommt WordPress auf einen Marktanteil von 58,9 %.
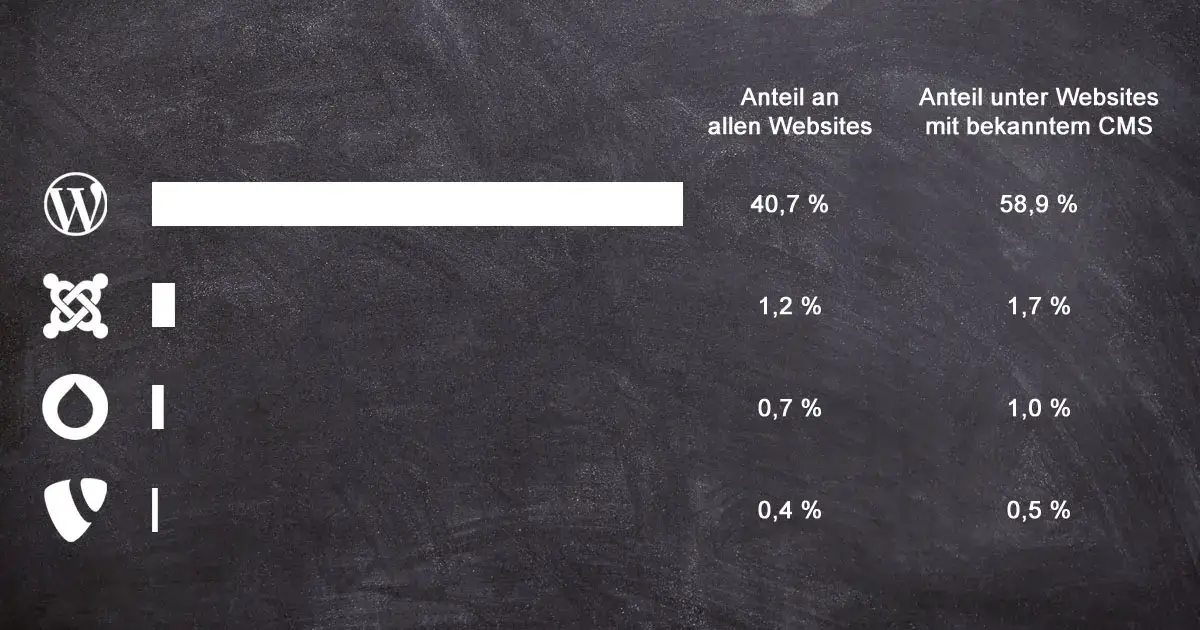
Diese Zahlen stammen aus der aktuellen W3Techs-Auswertung vom August 2026. WordPress wird damit unter den hier betrachteten CMS ungefähr 35-mal häufiger eingesetzt als Joomla, 59-mal häufiger als Drupal und mehr als 100-mal häufiger als TYPO3. Diese Größenverhältnisse sollte man im Hinterkopf behalten, wenn man Sicherheitsstatistiken miteinander vergleicht.
Warum WordPress in Sicherheitsstatistiken besonders präsent ist
Die große Verbreitung macht WordPress für Angreifer äußerst interessant. Viele Cyberangriffe auf Websites werden heute automatisiert durchgeführt. Ein Angreifer muss nicht unbedingt persönlich wissen, wem eine bestimmte Website gehört oder welches Unternehmen dahintersteht. Das ist heute nicht mehr so interessant, wie es vielleicht früher einmal der Fall war.
Automatisierte Systeme können beispielsweise nach bestimmten technischen Merkmalen suchen und anschließend versuchen, bekannte Schwachstellen auszunutzen. Eine sehr große Zahl potenzieller WordPress-Installationen macht das System deshalb für automatisierte Angriffskampagnen so interessant. Das habe ich bereits ausführlicher in meinem Beitrag „Warum auch kleine WordPress-Websites für Cyberangriffe interessant sein können“ beschrieben.
Aber auch hier gilt, dass eine hohe Zahl von Angriffen auf WordPress nicht automatisch bedeutet, dass WordPress technisch unsicherer ist als andere CMS. Marktanteil und Sicherheitsrisiko müssen voneinander getrennt betrachtet werden, wobei diese Kennzahlen hinsichtlich Analyse durchaus in kausalem Zusammenhang erscheinen können. Demnach finde ich es richtig, dass wenn man sich für WordPress entscheidet, das Thema Sicherheit von Grund auf präventiv am Radar haben sollte, sich demnach damit auseinandersetzen sollte, was passieren kann, wenn man die Sicherheit der eigenen Website vernachlässigt.
Die Anzahl der Sicherheitslücken ist kein einfaches Sicherheitsranking
Hier wird es für mich besonders interessant. Immer wieder findet man Statistiken, die beispielsweise die Anzahl veröffentlichter Sicherheitslücken verschiedener Softwareprodukte vergleichen. Auf den ersten Blick könnte man daraus ein Ranking erstellen, wie zum Beispiel:
System A hat mehr Sicherheitslücken als System B – also ist System B sicherer.
So einfach funktioniert es jedoch nicht, denn die Zahl gemeldeter Sicherheitslücken hängt unter anderem davon ab, wie weit ein System verbreitet ist, wie intensiv es von Sicherheitsforschern untersucht wird, wie groß der Quellcode und das Ökosystem sind, wie viele Erweiterungen existieren, wie aktiv Sicherheitsprobleme gemeldet werden und welche Zählweise verwendet wird.
Eine hohe Zahl gemeldeter Sicherheitslücken kann deshalb auch bedeuten, dass dieses System sehr gründlich untersucht und überwacht wird und daher über einen sehr aktiven Sicherheitsprozess verfügt. Umgekehrt ist eine geringe Zahl von Meldungen nicht automatisch ein Beweis für ein besonders sicheres System.
Was passiert bei WordPress außerhalb des des Kernsystems?
Aktuelle Zahlen von Patchstack machen diesen Unterschied bei WordPress sehr deutlich. Nach dem „State of WordPress Security in 2026“ wurden im Jahr 2025 insgesamt 11.334 neue Schwachstellen im WordPress-Ökosystem erfasst. Das entspricht laut Patchstack einem Anstieg von 42 % gegenüber dem Jahr 2024. Auf den ersten Blick ist diese Zahl durchaus interessant. Noch interessanter wird sie jedoch, wenn man genauer hinsieht, denn 91 % der gemeldeten Schwachstellen haben WordPress-Plugins betroffen.
Nur 9 % der gemeldeten Schwachstellen betrafen Themes und lediglich 6 Schwachstellen wurden im WordPress-Core gemeldet. Darüber hinaus wurden laut Patchstack 1.966 Schwachstellen als hoch eingestuft, wobei Patchstack davon ausgeht, dass sie für automatisierte Angriffe besonders relevant sein können.
Die wichtigste Erkenntnis daraus ist für mich nicht diese hohe Zahl 11.334. Viel relevanter auf unsere Frage ist die prozentuelle Verteilung der gemeldeten Schwachstellen. Die große Mehrheit der von Patchstack erfassten Schwachstellen betrifft nicht den Core, sondern Erweiterungen von externen Entwicklern. Das ist ein entscheidender Unterschied und wir lernen daraus, dass es extrem wichtig ist, bei der Wahl von Plugins vorsichtig und gut überlegt damit umzugehen.
Mein Tipp im Umgang mit WordPress-Plugins
Je weniger unnötige Plugins eine WordPress-Website benötigt, desto geringer ist grundsätzlich auch die zusätzliche technische Angriffsfläche. Entscheidend ist aber nicht allein die Anzahl, sondern vor allem die Qualität und laufende Pflege der eingesetzten Plugins. Es macht auch durchaus Sinn, dass man deaktivierte Plugins (gilt im Prinzip auch für Themes, ein Standard-Theme sollte für den Notfall installiert sein) komplett entfernt, da auch weiterhin installierte Zusatzsoftware kompromittiert werden könnte.
Aber nicht nur die Anzahl der installierten Plugins ist von Bedeutung, sondern es kommt auch auf die Wahl der Plugins hinsichtlich Qualität an. Speziell WordPress verfügt über extrem viele Plugins, die man kostenfrei installieren kann. Bei der Wahl muss man unbedingt darauf achten, dass die jeweiligen Plugin-Entwickler sich laufend darum kümmern, damit ihre Plugins gewartet werden. Bevor man ein Plugin installiert, sollte man sich daher unbedingt vorher die Bewertungen und die Anzahl der Downloads dazu ansehen.
Und natürlich sollte man sich die Performance und Funktionalität der eigenen Website nach der Installation eines neuen Plugins ansehen. Ein neues Plugin kann den Zustand einer WordPress Website in mehrfacher Hinsicht beeinflussen. Beispielsweise könnten Darstellungsfehler auftreten, Formulare nicht mehr funktionieren oder der Bilder-Upload blockiert sein.
In meiner beruflichen Praxis habe ich es immer wieder erlebt, dass ich WordPress Websites repariert habe (Thema: Hilfe mit WordPress), welche eindeutig zu viele Plugins installiert hatten. In einigen dieser Fälle waren viele Plugins unnötig installiert. Wenn man clever vorgeht, kann man meiner Erfahrung nach mit dem nötigen Know How bis zu einem Drittel der Plugins einsparen. Das ist selbstverständlich keine allgemeingültige Kennzahl, sondern eine Erfahrung aus meiner eigenen Praxis.
WordPress-Core und WordPress-Website sind nicht dasselbe
Wenn jemand sagt: „WordPress hat 11.334 Sicherheitslücken.“, dann ist diese Aussage deshalb irreführend. Die für mich korrekte Aussage ist: „Im WordPress-Ökosystem wurden im Jahr 2025 laut Patchstack 11.334 neue Schwachstellen erfasst.“
Eine WordPress-Website besteht nicht nur aus dem WordPress-Core, sondern auch aus einer individuellen Komposition aus Plugins, Themes und individuellen Anpassungen, sowie Webserver, Hosting, Konfiguration, eventuell externen Diensten und der laufenden Wartung. Erst dieses gesamte Konzept ergibt die tatsächliche Angriffsfläche auf eine WordPress-Website.
Und genau dasselbe gilt für Joomla, Drupal und TYPO3
Das ist ein ganz wichtiger Punkt für einen fairen Vergleich, denn auch bei Joomla, Drupal und TYPO3 darf man nicht einfach nur den jeweiligen Core betrachten. Joomla verfügt beispielsweise ebenfalls über zahlreiche Erweiterungen und veröffentlicht Sicherheitsmeldungen sowohl für das CMS als auch für weitere Bestandteile des Joomla-Ökosystems. Drupal unterscheidet in seinem Security-System ausdrücklich zwischen Drupal Core und Contributed Projects, also zusätzlichen Erweiterungen. Und auch bei TYPO3 finden sich neben Core-Sicherheitsproblemen regelmäßig Meldungen zu Drittanbieter-Erweiterungen. Ein besonders anschauliches Beispiel war die TYPO3-Erweiterung „Backup Plus“. Dort wurden unter anderem Command Injection, vorhersehbare Speicherorte und Cross-Site-Scripting-Probleme festgestellt.
Damit zeigt sich, dass das Problem „Erweiterung“ kein ausschließliches WordPress-Problem ist. Jedes komplexe CMS erweitert seine Funktionalität über zusätzliche Komponenten, und jede zusätzliche Komponente muss ebenfalls gepflegt werden.
Was unterscheidet WordPress dann überhaupt von anderen CMS?
Natürlich gibt es Unterschiede zwischen den einzelnen Systemen, und – wie eingangs erwähnt – diese Unterschiede sind durchaus relevant. WordPress verfügt über ein außergewöhnlich großes Ökosystem und eine enorme Verbreitung. Das bedeutet, dass man hier auf eine sehr große Entwicklergemeinschaft zurückgreifen kann. Die Herausforderungen liegen bei der großen Angriffsfläche durch das riesige Ökosystem, bei den unzähligen unterschiedlichen Erweiterungen von Drittanbietern und damit einhergehenden Qualitätsunterschieden.
Joomla ist ebenfalls ein etabliertes Open-Source-CMS mit eigener Sicherheitsorganisation und einem umfangreichen Erweiterungsökosystem. Auch Joomla veröffentlicht regelmäßig Security Advisories, beispielsweise wurden im Jahr 2026 Sicherheitsprobleme in Bereichen wie 2FA, Zugriffskontrolle und Datei-Uploads behoben. Jedoch steht der Maßstab von Joomla im Vergleich zu WordPress in keiner Relation. Dies macht sich alleine schon beim Marktanteil bemerkbar.
Drupal wird häufig bei technisch komplexeren Websites und größeren Organisationen eingesetzt. Insofern ist ein direkter Vergleich mit WordPress schwierig. Das System verfügt über einen organisierten Security-Prozess. Drupal wird häufig in technisch komplexeren Projekten eingesetzt und stellt dadurch in der Praxis teilweise höhere Anforderungen an Planung, technischem Verständnis, Entwicklung und laufende Administration. Drupal selbst beschreibt seinen Sicherheitsprozess als etabliert und weist ausdrücklich darauf hin, dass sowohl Core als auch zusätzliche Projekte (Module) auf jeden Fall berücksichtigt werden müssen. Und natürlich benötigt auch Drupal laufende Sicherheitsupdates. Im Jahr 2026 wurden beispielsweise mehrere Core-Sicherheitsprobleme veröffentlicht, darunter auch eine als „Highly critical“ eingestufte SQL-Injection-Schwachstelle.
TYPO3 ist insbesondere im deutschsprachigen Raum ein etabliertes CMS für professionelle und häufig komplexere Unternehmensprojekte. Auch hier gibt es einen professionellen Security-Prozess und regelmäßige Sicherheitsupdates. Bereits am 14. Januar 2025 veröffentlichte TYPO3 beispielsweise eine Security-Release mit mehreren behobenen Sicherheitsproblemen. Im weiteren Jahresverlauf folgten weitere Security-Releases. Auch bei TYPO3 betrifft die Sicherheit nicht nur den Core, sondern ebenfalls Drittanbieter-Erweiterungen.
Gibt es also ein „sicherstes“ CMS?
Ich würde diese Frage mit Nein beantworten. Zumindest nicht in dem Sinne, dass man WordPress, Joomla, Drupal und TYPO3 auf einer einfachen Skala von 1 bis 10 einordnen könnte. Ein CMS kann technisch hervorragend entwickelt sein und trotzdem eine unsichere Website ermöglichen. Umgekehrt kann eine sehr sorgfältig geplante und professionell gewartete Website auf einem anderen System ein sehr hohes Sicherheitsniveau erreichen.
Die tatsächliche Sicherheit einer Website entsteht auf mehreren Ebenen
Wenn ich die Sicherheit einer Website beurteile, würde ich daher wesentlich mehr betrachten als nur das CMS. Hosting und Server, sowie Benutzer und Zugriffsrechte finden im laienhaften Umgang mit Website oftmals viel zu wenig Beachtung. Diese Bereiche sind für Laien oft nicht greifbar oder sichtbar. Daher bleiben Defizite in diesen Bereichen oftmals über lange Zeiträume hinweg auch unerkannt. Das ist auch einer der Gründe, warum ich in meinen bisherigen Beiträgen immer wieder auf den Begriff „Gesamtsystem“ zurückkomme.
Ein Beispiel aus der Praxis
Stellen wir uns zwei Websites vor: Website A (WordPress) und Website B (TYPO3)
Website A
Eine WordPress-Website mit wenigen, sorgfältig ausgewählten Plugins, aktuellem WordPress-Core, aktuellen Erweiterungen, aktuellem PHP, abgesichertem Hosting, restriktiven Benutzerrechten und professioneller Waertung.
Website B
Eine TYPO3-Website mit veralteter TYPO3-Version, alten Erweiterungen, nicht mehr gepflegten Komponenten, schwachen Zugangsdaten und niemandem, der die Website regelmäßig kontrolliert.
Welche Website ist sicherer?
Natürlich lässt sich das nicht allein anhand des verwendeten CMS beantworten. Und genau deshalb halte ich pauschale Aussagen wie „TYPO3 ist sicherer als WordPress“ oder „WordPress ist unsicherer als Drupal“ für wenig hilfreich.
Die Kehrseite der großen WordPress-Verbreitung
Trotzdem möchte ich WordPress an dieser Stelle auch nicht schönreden. Die enorme Verbreitung bringt einen echten Nachteil mit sich: WordPress ist für automatisierte Angriffe ausgesprochen interessant, daher nochmals mein Tipp:
Wenn man sich für WordPress entscheidet, sollte man das Thema Sicherheit von Beginn an am Radar haben!
Wenn ein Angreifer eine Schwachstelle in einer weit verbreiteten WordPress-Erweiterung findet, kann sich ein Angriff theoretisch gegen sehr viele Websites gleichzeitig richten, speziell wenn es sich um einen automatisierten Angriff handelt. Das erklärt auch, warum die schnelle Durchführung von Sicherheitsupdates so wichtig ist. Patchstack berichtet für das Jahr 2025 nicht nur von einer steigenden Zahl an Schwachstellen, sondern auch von einer zunehmenden Geschwindigkeit, mit der Schwachstellen ausgenutzt werden. Das Unternehmen betont, dass Angreifer neue Schwachstellen teilweise innerhalb sehr kurzer Zeit „weaponisieren“. Das bedeutet, dass die Zeit zwischen „Sicherheitslücke bekannt“ und „Update installiert“ entscheidend sein kann. Und genau hier schließt sich der Kreis zu meinem ersten Beitrag dieser Serie. Ich befürchte, dass uns dieses Thema künftig noch mehr beschäftigen wird.
Ein Sicherheitsupdate ist nicht nur ein kleines Update
Wenn ein Entwickler eine Sicherheitslücke behebt, ist damit die konkrete Website noch nicht geschützt. Es gibt mehrere Schritte in diesem Sicherheitsprozess:
- Sicherheitsproblem wird entdeckt
- Problem wird analysiert
- Entwickler erstellt eine Korrektur
- Sicherheitsupdate wird veröffentlicht
- Update muss auf der Website installiert werden
- Website muss nach dem Update funktionieren
- Weitere Komponenten müssen gegebenenfalls auf Kompatibilität geprüft werden
Erst dann ist die konkrete WordPress-Website tatsächlich auf dem neuen Stand. Genau deshalb bedeutet professionelle WordPress-Wartung für mich nicht einfach: „Auf den Update-Button klicken.“ Es steckt in der Praxis viel mehr dahinter.
Warum ich WordPress weiterhin für ein sehr gutes CMS halte
An dieser Stelle möchte ich ausdrücklich keine Angst vor WordPress erzeugen. Ganz im Gegenteil: Ich halte WordPress grundsätzlich für ein sehr leistungsfähiges und professionelles CMS. Die große Verbreitung ist neben der beschriebenen möglichen Angriffsfläche gleichzeitig auch eine seiner größten Stärken. Es gibt eine enorme Entwicklergemeinschaft, eine sehr große Sicherheits-Community und zahlreiche etablierte Werkzeuge und Dienstleister.
Die Tatsache, dass regelmäßig Sicherheitslücken entdeckt und behoben werden, ist für mich deshalb nicht automatisch ein Argument gegen WordPress, auch hier ganz im Gegenteil. Vielmehr ist entscheidend, wie professionell mit diesen Sicherheitsproblemen umgegangen wird. Das gilt übrigens genauso für Joomla, Drupal und TYPO3. Daher würde ich nie der Sicherheitsfrage wegen mich für eines der besagten CMS entscheiden. Andere Aspekte der Entscheidungsfindung spielen für mich eine größere Rolle (zB Benutzerfreundlichkeit).
Mein persönliches Fazit
Wenn mich ein Kunde fragt: „Wäre meine Website mit Joomla, Drupal oder TYPO3 sicherer als mit WordPress?“ würde ich nicht automatisch mit Ja oder Nein antworten. Ich würde zunächst fragen: „Warum soll das andere CMS eingesetzt werden?“ Wenn die Anforderungen einer Website mit WordPress sinnvoll erfüllt werden können, sehe ich grundsätzlich keinen Grund, WordPress aus Sicherheitsgründen auszuschließen.
Viel wichtiger ist für mich, wie die konkrete Website geplant, umgesetzt, gehostet, abgesichert, aktualisiert und betreut wird. Eine professionell gewartete WordPress-Website kann ein sehr hohes Sicherheitsniveau erreichen. Eine schlecht gewartete Website kann dagegen unabhängig vom verwendeten CMS zum Sicherheitsrisiko werden.
Häufige Fragen
Ist WordPress unsicherer als Joomla, Drupal oder TYPO3?
Dafür gibt es keine seriöse pauschale Aussage. Die Sicherheit einer konkreten Website hängt von wesentlich mehr Faktoren ab als vom Namen des verwendeten CMS.
Warum gibt es so viele WordPress-Sicherheitsmeldungen?
WordPress ist mit Abstand das am weitesten verbreitete der hier betrachteten CMS. Außerdem besteht das WordPress-Ökosystem aus einer sehr großen Zahl von Plugins und Themes. Aktuelle Patchstack-Daten zeigen, dass 2025 rund 91 % der von Patchstack erfassten WordPress-Schwachstellen Plugins betrafen.
Bedeutet eine hohe Anzahl von Sicherheitslücken automatisch ein unsicheres CMS?
Nein. Sicherheitslücken werden unter anderem davon beeinflusst, wie intensiv ein System untersucht wird, wie groß sein Ökosystem ist und wie Sicherheitsprobleme erfasst und veröffentlicht werden. Die reine Anzahl ist deshalb kein zuverlässiges Sicherheitsranking.
Hat auch TYPO3 Sicherheitslücken?
Ja. Auch TYPO3 veröffentlicht regelmäßig Sicherheitsupdates für den Core und für Drittanbieter-Erweiterungen.
Hat auch Drupal Sicherheitslücken?
Ja. Auch Drupal veröffentlicht regelmäßig Security Advisories für Core und zusätzliche Module. 2026 wurden beispielsweise mehrere Drupal-Core-Sicherheitsprobleme veröffentlicht.
Hat auch Joomla Sicherheitslücken?
Ja. Joomla betreibt ein eigenes Security Centre und veröffentlicht regelmäßig Sicherheitsmeldungen. Auch 2026 wurden unter anderem Sicherheitsprobleme im Bereich Authentifizierung, Zugriffskontrolle und Datei-Uploads behoben.
Ist eine WordPress-Website mit wenigen Plugins automatisch sicher?
Nein. Wenige Plugins können die Komplexität und potenzielle Angriffsfläche reduzieren, sind aber keine Garantie für Sicherheit. Auch Hosting, Server, Konfiguration, Benutzerrechte, Updates und Backups spielen eine wichtige Rolle.
Was ist wichtiger: das CMS oder die Wartung?
Beides ist wichtig. Ein professionelles CMS bildet die technische Grundlage. Das tatsächliche Sicherheitsniveau entsteht jedoch erst durch die konkrete Umsetzung und den laufenden Betrieb.
Haben Sie noch Fragen?
Wenn Sie Fragen zu diesem speziellen WordPress-Thema haben, dann stehe ich Ihnen gerne beratend zur Verfügung. Senden Sie mir bitte einfach Ihre unverbindliche Anfrage.